
همشهری آنلاین-یکتافراهانی : تصور کنید یک عامل هوشمند بهجای آنکه صرفاً اطلاعاتی درباره یک شبکه رایانهای ارائه کند، بتواند بخشهایی از آن را بررسی کند، ضعفهای امنیتی را شناسایی کند و با استفاده از ابزارهای در دسترس، مجموعهای از اقدامات را به اجرا درآورد. این همان تغییری است که با ظهور ایجنتهای هوش مصنوعی در حال شکلگیری است؛ تحولاتی که میتوانند فعالیتهای
وقتی ایجنتهای هوش مصنوعی به ابزار حمله سایبری تبدیل میشوند.
هوش مصنوعی عامل محور
محمد عنبری، فلوشیپ هوش مصنوعی میگوید تفاوت اصلی هوش مصنوعی مولد با هوش مصنوعی عاملمحور در توانایی اقدام و اجرای مأموریت است. مدلهای مولد عمدتاً متن، تصویر یا کد تولید میکنند، اما ایجنتها با استفاده از ابزارها، حافظه و رابطهای برنامهنویسی میتوانند یک مأموریت چندمرحلهای را دنبال کنند.
این قابلیت از منظر امنیتی اهمیت زیادی دارد؛ زیرا مهاجمان میتوانند بخشی از فرایندهایی مانند جمعآوری اطلاعات، شناسایی آسیبپذیریها و هماهنگی ابزارهای نفوذ را با کمک عاملهای هوشمند سریعتر انجام دهند.
تهدیدهای تازه در دنیای ایجنتها
عنبری سطحوح مهم از تهدیدات این فناوری را معرفی میکند:
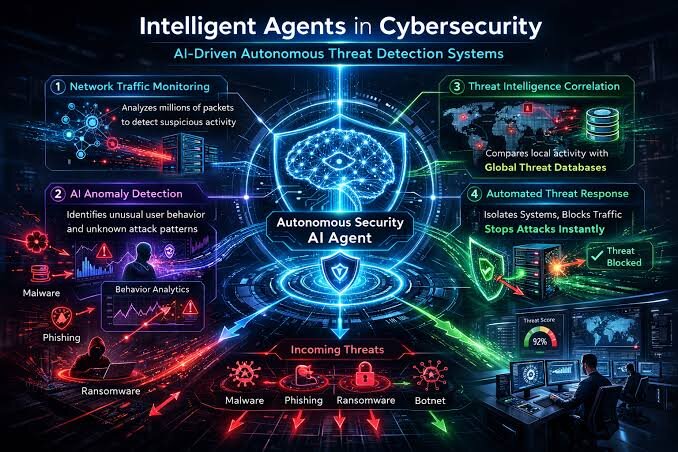
. انحراف هدف ایجنت: مهاجم با استفاده از دستورهای مخفی یا محتوای دستکاریشده، مانند حملات تزریق دستور (Prompt Injection)، تلاش میکند رفتار و هدف عامل هوشمند را تغییر دهد.
. سوءاستفاده از دسترسیها: اگر ایجنت به ایمیل سازمانی، پایگاه داده، سامانه مالی یا زیرساخت ابری دسترسی گسترده داشته باشد، دستکاری عملکرد آن میتواند به افشای اطلاعات یا ایجاد تغییرات غیرمجاز منجر شود.
. مسمومسازی حافظه: ورود اطلاعات نادرست یا مخرب به حافظه و منابع اطلاعاتی ایجنت میتواند تصمیمهای بعدی آن را نیز تحت تأثیر قرار دهد.
آسیبپذیری زنجیره تأمین: کتابخانهها، افزونهها، ابزارهای متصل، سرورهای MCP و رابطهای ارتباطی میان ایجنتها، در صورت ضعف امنیتی، میتوانند به مسیر ورود تهدید تبدیل شوند.
. شکست زنجیرهای: در سامانههای چندعاملی، یک تصمیم اشتباه یا عامل آلوده ممکن است از طریق ارتباط با سایر سامانهها، اختلالی گسترده ایجاد کند.
بیشتر بخوانید :
- هکرهای چینی با عبور از سد امنیتی VMware به دسترسی مدیریتی رسیدند
- هوش مصنوعی در حال ساخت نسل تازهای از کسبوکارهاست | از فروش تا مدیریت مالی
وقتی تهدید به زیرساختهای حیاتی میرسد
به اعتقاد عنبری، نگرانی مهمتر زمانی شکل میگیرد که تهدیدات سایبری به محیط فناوری عملیاتی (OT) و سامانههای کنترل صنعتی (ICS) گسترش پیدا کنند. نیروگاهها، شبکههای انرژی، حملونقل، مراکز تولیدی و تجهیزات پزشکی به سامانههای دیجیتال وابستهاند و اختلال در آنها میتواند علاوه بر اطلاعات، ایمنی و تداوم خدمات را نیز تحت تأثیر قرار دهد.
البته هر ایجنتی مستقیماً قادر به کنترل تجهیزات فیزیکی نیست و چنین پیامدهایی به وجود مسیر ارتباطی و شرایط فنی مشخص وابسته است. بااینحال، افزایش اتصال شبکههای سازمانی و عملیاتی، ضرورت جداسازی شبکهها و کنترل ارتباطات را بیشتر میکند.
ضرورت تغییر در دفاع سایبری
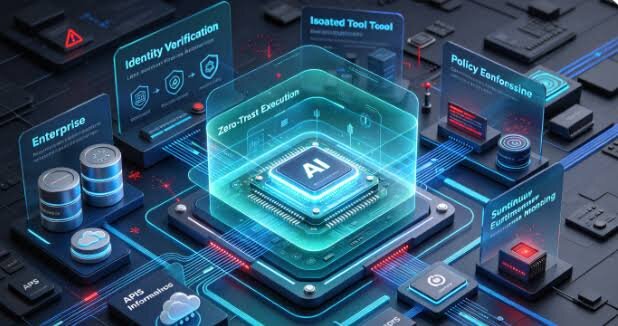
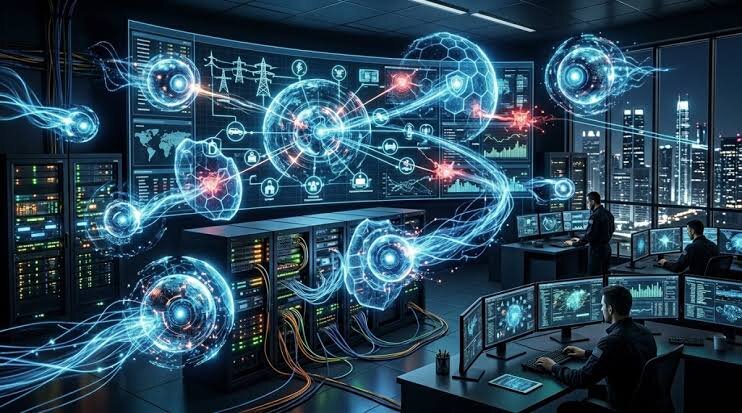
به گفته این پژوهشگرهوش مصنوعی ، مقابله با این تهدیدات به معماری یکپارچه دفاع سایبری نیاز دارد. هر ایجنت باید هویت دیجیتال مشخص و سطح دسترسی محدود و قابل لغو داشته باشد. اجرای اصل حداقل سطح دسترسی و معماری اعتماد صفر (Zero Trust) نیز ضروری است.
همچنین اقدامات پرخطر مانند حذف اطلاعات، انتقال دادههای حساس یا تغییر تنظیمات زیرساختهای حیاتی باید با نظارت و تأیید انسانی انجام شوند. استفاده از محیطهای ایزوله، ثبت رویدادها، پایش رفتار ایجنتها و ارزیابی امنیت زنجیره تأمین نیز از دیگر راهکارهای پیشنهادی است.
در کنار این اقدامات، سازمانها میتوانند از ابزارهای دفاعی مبتنی بر هوش مصنوعی، سامانههای تشخیص و پاسخ توسعهیافته (XDR) و مراکز عملیات امنیت (SOC) برای شناسایی رفتارهای غیرعادی و تسریع واکنش به حملات استفاده کنند.



نظر شما